 Uzaktan Destek
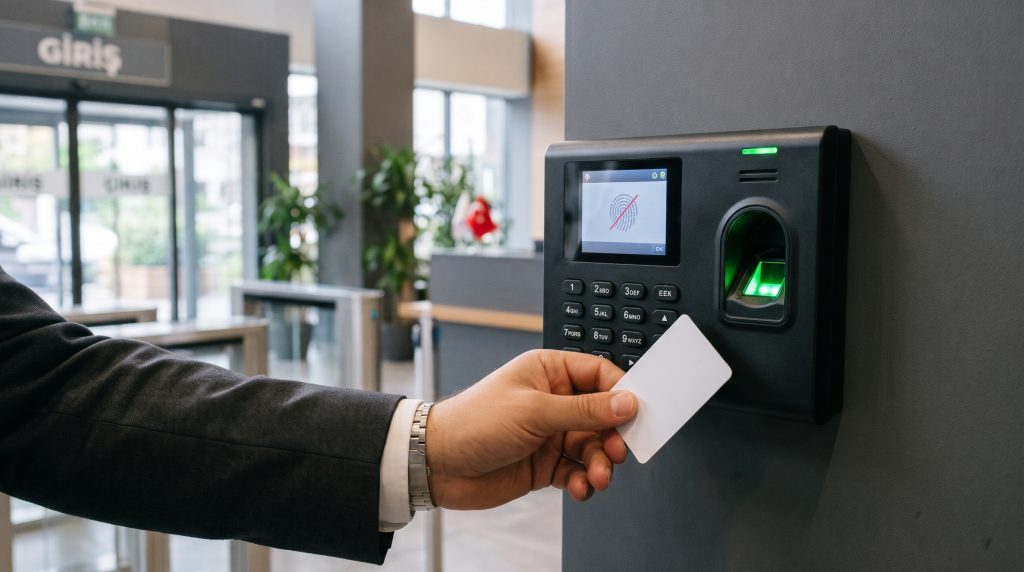
İş yerlerinde personel devam kontrol sistemleri (PDKS) kapsamında kullanılan parmak izi ve yüz tanıma cihazları, Kişisel Verileri Koruma Kurulu’nun (KVKK) yayımladığı son düzenlemelerle birlikte kritik bir hukuki uyumluluk gündemi oluşturmuştur. Kurumsal işletmelerin, üretim tesislerinin ve ofislerin insan kaynakları ile idari işler departmanları, mevcut geçiş kontrol altyapılarının yasal mevzuata uygunluğunu yeniden değerlendirmektedir.
Mevcut yasal çerçeveyi net bir şekilde özetlemek gerekirse; iş yerlerinde yalnızca mesai ve puantaj takibi amacıyla parmak izi, yüz tanıma, iris ve retina taraması gibi biyometrik verilerin işlenmesi hukuka aykırı hale gelmiştir. Üstelik geçmiş dönemlerde sıklıkla başvurulan “çalışandan açık rıza metni imzası alınması” uygulaması da yayımlanan son ilke kararıyla geçerliliğini yitirmiştir.
Bu rehberde; KVKK 2026/921 sayılı İlke Kararının işletmelere getirdiği yükümlülükleri, idari yaptırım risklerini ve mevcut donanım yatırımlarınızı koruyarak kartlı veya mobil geçiş sistemlerine nasıl dönüşüm sağlayabileceğinizi teknik ve idari boyutlarıyla inceliyoruz.
- Yasal Dayanak: KVKK’nın 2 Haziran 2026 tarihli ve 33268 sayılı Resmî Gazete’de yayımlanan 2026/921 sayılı İlke Kararı uyarınca, mesai takibinde biyometrik veri işlenmesi durdurulmuştur.
- Açık Rızanın Geçersizliği: İşçi ve işveren arasındaki hiyerarşik ilişki nedeniyle, mesai kontrolü için çalışandan alınan açık rıza beyanları hukuken geçerli kabul edilmemektedir.
- İdari Yaptırım Sınırları: 2026 yılı itibarıyla veri güvenliği ve Kurul kararlarına aykırılık nedeniyle uygulanan idari para cezaları 256.357 TL ile 17.092.242 TL aralığındadır (2027 yılı başında yeniden değerleme oranıyla yaklaşık %27,83 oranında artacaktır).
- Altyapı Dönüşümü: Mevcut biyometrik terminallerin büyük bir kısmı tamamen değiştirilmeye gerek kalmadan, içlerindeki biyometrik veriler imha edilerek MIFARE/Proximity Kartlı, Şifreli veya Mobil QR sistemlere dönüştürülebilmektedir.
1. KVKK 2026/921 Sayılı İlke Kararı İşletmeler İçin Ne İfade Ediyor?
Kişisel Verileri Koruma Kurulu, geçmiş yıllarda kendisine ulaşan bireysel şikâyetler doğrultusunda işletmelere münferit idari para cezaları uygulamaktaydı. Ancak 29 Nisan 2026 tarihli ve 2026/921 sayılı İlke Kararı (2 Haziran 2026 tarihli Resmî Gazete) ile birlikte bu yaklaşım tüm kamu kurumlarını ve özel sektör işverenlerini bağlayan genel bir düzenlemeye dönüştürülmüştür.
Kurul kararının temel dayanağı, 6698 sayılı Kanun’un 4. maddesinde yer alan “işlendikleri amaçla bağlantılı, sınırlı ve ölçülü olma” ilkesidir. Kararda; personelin mesaiye geliş ve gidiş saatlerinin kontrol edilmesinin idari bir süreç olduğu, bu kontrolün manyetik kart, şifre veya mobil uygulamalarla gerçekleştirilebileceği, dolayısıyla kişilerin değiştirilemez nitelikteki biyometrik verilerinin (parmak izi, yüz haritası vb.) bu amaçla işlenmesinin “ölçüsüz” olduğu hükme bağlanmıştır.
2. Çalışandan “Açık Rıza” Alınması Neden Yeterli Kabul Edilmiyor?
Kurumsal denetim süreçlerinde işverenlerin en sık başvurduğu argüman, işe giriş aşamasında personelden yazılı “KVKK Açık Rıza Beyanı” alınmış olmasıdır. Ancak 2026/921 sayılı İlke Kararı bu uygulamayı iki temel gerekçeyle geçersiz kılmaktadır:
- Taraflar Arasındaki Güç Dengesizliği: İş sözleşmesinin tarafları olan işçi ve işveren arasında eşit bir pazarlık gücü bulunmamaktadır. Çalışanın, biyometrik verisini paylaşmayı reddetmesi halinde olumsuz sonuçlarla karşılaşabileceği endişesi, rızanın “özgür iradeyle” verilmesi şartını zedelemektedir.
- Ölçülülük İlkesinin Önceliği: Veri sorumlusu (işveren), ilgili kişiden açık rıza almış olsa dahi Kanun’un 4. maddesindeki temel ilkelere uymak zorundadır. Daha az veri işleyerek (örneğin personel kartı ile) ulaşılabilecek bir amaç için özel nitelikli kişisel veri işlenmesi, açık rıza ile dahi hukuka uygun hale getirilemez.
3. Mevzuata Uyum Sağlamayan İşletmeler İçin İdari Yaptırım Riskleri
6698 sayılı Kişisel Verilerin Korunması Kanunu’nun 18. maddesi kapsamında öngörülen idari para cezaları, her yıl yeniden değerleme oranında güncellenmektedir. 2026 yılı itibarıyla biyometrik veri ihlallerinde uygulanan yasal sınırlar şu şekildedir:
- Veri güvenliğine ilişkin yükümlülüklerin yerine getirilmemesi (m. 18/1-b): 256.357 TL – 17.092.242 TL
- Kurul tarafından verilen kararların (İlke Kararları dahil) yerine getirilmemesi (m. 18/1-c): 427.263 TL – 17.092.242 TL
Kasım 2026’da açıklanan %27,83’lük yeniden değerleme oranı doğrultusunda, 1 Ocak 2027 tarihinden itibaren söz konusu alt ve üst sınırlar yaklaşık %28 oranında artış gösterecektir. Bu tablo, geçiş kontrol sistemlerindeki teknik dönüşüm maliyetinin, olası bir idari yaptırım riskinin yanında oldukça düşük kaldığını göstermektedir.
4. Mevcut Biyometrik Cihazlar Kullanılamaz Hale mi Geldi? (Teknik Dönüşüm)
Mevzuata uyum sürecinde işletmelerin en büyük endişesi, mevcut donanım ve yazılım yatırımlarının tamamen atıl kalmasıdır. CBAY System Teknik Ekibi olarak gerçekleştirdiğimiz saha incelemelerinde, işletmelerde kurulu bulunan terminallerin büyük bir kısmının tamamen değiştirilmesine gerek olmadığını görmekteyiz.
Kurumsal pazarda yaygın olarak kullanılan PDKS terminallerinin (ZKTeco, Hikvision, Dahua vb.) önemli bir bölümü hibrit doğrulama mimarisine sahiptir. Bu cihazların içerisinde biyometrik sensörlerin yanı sıra dahili olarak Proximity veya MIFARE kart okuyucu modülü ile PIN tuş takımı yer almaktadır.
- Donanım Analizi: İşletmenizdeki mevcut terminallerin RFID (MIFARE/Proximity) kart okuma veya QR desteği teknik ekibimizce kontrol edilir.
- Veri İmha Süreci: Terminallerin dahili hafızasında ve PDKS sunucusunda kayıtlı bulunan tüm parmak izi ve yüz şablonları geri döndürülemeyecek şekilde silinir ve süreç “Biyometrik Veri İmha Tutanağı” ile kayıt altına alınır.
- Modül Konfigürasyonu: Cihazların doğrulama protokolü “Yalnızca Kart” veya “Kart + Şifre” olarak yapılandırılır; optik okuyucu ve kameralar devre dışı bırakılır.
- Entegrasyon: Personel sicil kartları yeni manyetik kartlarla eşleştirilerek, mevcut PDKS ve bordro yazılımınızın veri kaybı olmadan çalışmaya devam etmesi sağlanır.
Mevcut cihazların yalnızca biyometrik okuma özelliğine sahip eski nesil modeller olması durumunda ise, mevcut yapısal kablolama altyapısı korunarak yalnızca uç birimlerin KVKK uyumlu yeni nesil Kartlı veya Mobil QR Geçiş Terminalleri ile değişimi gerçekleştirilmektedir.
5. Kartlı Geçiş Sistemlerinde Güvenlik ve Suistimal Önleme Yöntemleri
İnsan kaynakları ve idari işler yönetiminde kartlı sistemlere yönelik en temel çekince, personelin başka bir çalışan adına kart okutması (vekaleten geçiş) ihtimalidir. KVKK ilkelerini ihlal etmeden bu güvenlik açığını tamamen ortadan kaldıran üç kurumsal mühendislik çözümü bulunmaktadır:
1. Turnike Entegrasyonu ve Anti-Passback Protokolü
Kart okuyucu terminallerin tripod veya hızlı geçiş turnikeleri ile entegre edilmesi ve sistemde Anti-Passback (Çift Geçiş Önleme) kuralının tanımlanmasıdır. Bu protokol sayesinde, giriş terminali üzerinden okutulan bir kart, çıkış terminalinden okutulmadığı sürece ikinci kez giriş onayı vermez ve ardışık kart basımını teknik olarak engeller.
2. Geçiş Noktası CCTV Kamera Senkronizasyonu
PDKS terminalinin bulunduğu giriş noktası, standart bir IP güvenlik kamerası (CCTV) ile izlenir. Burada kamera herhangi bir biyometrik yüz tanıma işlemi yapmaz; yalnızca fiziksel mekan güvenliği kapsamında standart görüntü kaydı alır. Olası bir uyuşmazlık durumunda PDKS geçiş saati ile kamera zaman damgası karşılaştırılarak denetim sağlanır.
3. Dinamik Mobil QR Kod ve NFC Tabanlı Geçiş
Fiziksel kart maliyetini ve kart unutma/başkasına verme riskini tamamen ortadan kaldıran yeni nesil çözümdür. Çalışanın kurumsal mobil uygulaması üzerinden belirli saniye aralıklarıyla yenilenen şifreli Dinamik QR Kod veya NFC ile geçiş yapılır. Kişisel akıllı telefonların başka bir personele devredilmesi pratikte mümkün olmadığından yüksek doğruluk sağlar.
| Doğrulama Yöntemi | KVKK (2026/921) Uyumluluğu | Yatırım Maliyeti | Denetim Güvenirliği |
|---|---|---|---|
| Parmak İzi / Yüz Tanıma | ❌ Mesai Takibinde Uyumsuz (Yasak) | Yüksek (İdari Ceza Riskli) | Yüksek |
| MIFARE / Proximity Kartlı Sistem | ✅ Tam Uyumlu | Ekonomik | Turnike/CCTV ile Yüksek |
| Kart + PIN (Şifre) Doğrulama | ✅ Tam Uyumlu | Ekonomik | Orta – Yüksek |
| Mobil Dinamik QR / NFC | ✅ Tam Uyumlu | Orta | Çok Yüksek |
6. Biyometrik Sistemlerin Kullanılabileceği İstisnai Alanlar
KVKK 2026/921 sayılı İlke Kararı, biyometrik verilerin “mesai ve puantaj takibi” amacıyla işlenmesini yasaklamaktadır. Buna karşın işletme içerisinde yüksek güvenlik gerektiren Sistem Odaları (Server Room), Ar-Ge Laboratuvarları, Tehlikeli Madde/İlaç Depoları veya Kasa Daireleri gibi yalnızca sınırlı sayıda yetkili personelin erişimine açık stratejik alanlar bulunabilir.
Bu tür kritik alanlarda temel amaç mesai kontrolü değil, üst düzey fiziksel güvenlik ve veri/varlık koruma olduğundan; biyometrik şablonların merkezi bir sunucuya aktarılmadan yalnızca cihaz üzerinde (lokal olarak) tutulduğu veya akıllı kart içerisine gömüldüğü (Match-on-Card) çözümler istisnai olarak değerlendirilebilmektedir. Ancak bina ana girişlerinde ve genel personel takibinde standart kartlı veya mobil sistemlerin kullanılması gerekmektedir.
Geçiş Kontrol Altyapınızı KVKK Mevzuatına Uyumlu Hale Getirin
Mevcut biyometrik PDKS cihazlarınızın kartlı sisteme dönüştürülmesi, veri imha süreçlerinin teknik olarak tamamlanması veya yeni nesil kartlı/turnikeli geçiş projeleriniz için İstanbul genelinde ücretsiz keşif hizmeti sunuyoruz.
Ücretsiz Keşif & Teklif Talep Edin
📞 Kurumsal Destek Hattı: 0212 553 76 25
7. Sıkça Sorulan Sorular (SSS)
Parmak izi verilerinin şifrelenerek (hash/template) saklanması KVKK’ya uygun mudur?
Hayır. KVKK kararlarında açıkça vurgulandığı üzere, biyometrik verinin ham görüntü yerine sayısal algoritmalara (template veya hash kodu) dönüştürülerek saklanması, o verinin “özel nitelikli kişisel veri” olma niteliğini ortadan kaldırmaz. Bu nedenle mesai takibinde şifrelenmiş biyometrik şablonlar da kullanılamaz.
Dönüşüm işleminde mevcut PDKS yazılımımızdaki geçmiş puantaj verileri silinir mi?
Hayır. Teknik dönüşüm sürecinde yalnızca biyometrik doğrulama şablonları (parmak izi ve yüz verileri) sistemden kaldırılır. Personel sicil kayıtları, geçmiş dönem giriş-çıkış hareketleri ve bordro/puantaj raporları aynen korunarak kart ID tanımlaması üzerinden çalışmaya devam eder.
Az sayıda çalışanı olan KOBİ’ler de bu karara tabi midir?
Evet. İşletmenin çalışan sayısı veya VERBİS kayıt yükümlülüğünden muaf olup olmaması, 6698 sayılı Kanun’un temel ilkelerine ve KVKK İlke Kararlarına uyma zorunluluğunu değiştirmez. Tüm işverenler çalışan sayısına bakılmaksızın bu karara tabidir.
📚 8. Resmî Kaynaklar ve Mevzuat Dayanakları
- 6698 Sayılı Kişisel Verilerin Korunması Kanunu: Madde 4 (Genel İlkeler), Madde 6 (Özel Nitelikli Kişisel Verilerin İşlenme Şartları) ve Madde 18 (Kabahatler ve İdari Yaptırımlar).
- KVKK İlke Kararı: Kişisel Verileri Koruma Kurulu’nun 29/04/2026 tarihli ve 2026/921 sayılı İlke Kararı (2 Haziran 2026 tarihli ve 33268 sayılı Resmî Gazete).
- KVKK Rehberi: Kişisel Verileri Koruma Kurumu, “Biyometrik Verilerin İşlenmesinde Dikkat Edilmesi Gereken Hususlara İlişkin Rehber”.
- Yargı İçtihatları: Danıştay İdari Dava Daireleri Kurulu ve Danıştay 12. Dairesi’nin mesai kontrolünde biyometrik veri kullanımının ölçülülük ilkesine aykırılığına ilişkin yerleşik kararları.